Auditoria de software: como auditar o uso de IA por fornecedores
Entenda como fazer uma auditoria de software e controlar o uso de IA por fornecedores para proteger dados, código e propriedade intelectual.
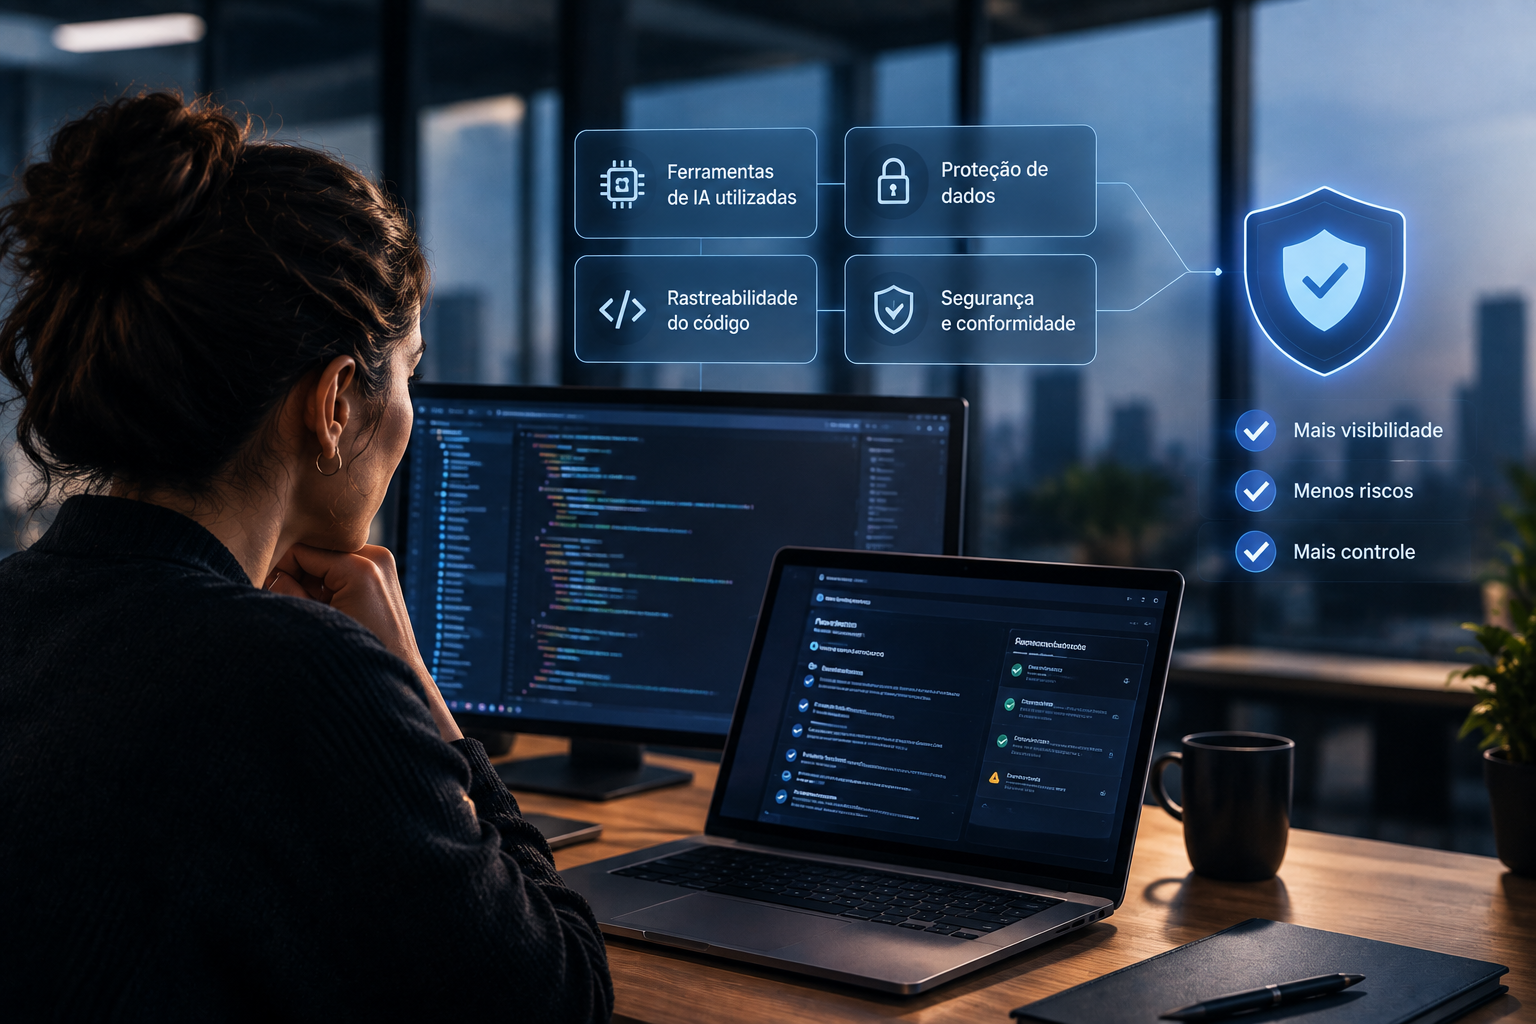
A auditoria de software ganhou uma nova dimensão com a adoção de ferramentas de inteligência artificial por fornecedores de tecnologia. Hoje, não basta saber quem desenvolve o sistema ou qual metodologia será utilizada. Também é importante entender quais ferramentas participam do desenvolvimento, como elas são utilizadas e quais controles existem para proteger o código e as informações da empresa.
Afinal, assistentes de código e automações podem acelerar determinadas etapas do desenvolvimento. Por outro lado, quando seu uso acontece sem transparência, a empresa contratante pode ter dificuldade para identificar riscos relacionados à segurança, privacidade e propriedade intelectual.
Por isso, a pergunta deixou de ser apenas se o fornecedor utiliza IA. O ponto central passou a ser como essa tecnologia é utilizada e quanto controle o cliente possui sobre o processo.
Por que auditar o uso de IA por fornecedores?
Quando uma empresa contrata um parceiro para desenvolver ou manter seu software, parte importante da execução acontece fora da equipe interna. Consequentemente, práticas adotadas pelo fornecedor podem não ser imediatamente visíveis para quem contratou o serviço.
Isso se torna ainda mais relevante quando ferramentas de IA participam da criação, revisão, documentação ou teste do código.
Sem critérios claros, a empresa pode não saber quais ferramentas estão sendo utilizadas, quais informações chegam até elas ou como o fornecedor controla o que é produzido.
Além disso, quanto mais estratégico for o software desenvolvido, maior é a importância de manter visibilidade sobre todo o processo.
Quais riscos o uso de IA por fornecedores pode trazer?
O uso de IA não representa um risco por si só. O problema aparece quando a empresa não consegue entender ou acompanhar como essas ferramentas estão sendo utilizadas.
Entre os pontos que merecem atenção estão:
- Privacidade: informações do projeto podem ser inseridas em ferramentas sem que a empresa tenha clareza sobre seu tratamento.
- Propriedade intelectual: o código e outros materiais produzidos durante o desenvolvimento precisam permanecer protegidos e devidamente controlados.
- Segurança: ferramentas utilizadas no processo podem introduzir riscos que precisam ser avaliados.
- Arquitetura: sugestões geradas automaticamente podem não considerar todas as particularidades do sistema.
- Rastreabilidade: sem registros adequados, pode ser difícil entender como determinada parte do software foi produzida ou alterada.
Por isso, uma auditoria não deve olhar apenas para o resultado final. É importante compreender também como o software está sendo construído.
O que uma auditoria de software deve verificar?
Uma boa auditoria precisa ir além de uma declaração contratual dizendo que o fornecedor segue determinadas regras.
Na prática, a empresa deve buscar evidências sobre o funcionamento do processo.
Entre os principais pontos estão:
Quais ferramentas de IA são utilizadas?
O fornecedor deve conseguir informar quais ferramentas participam do desenvolvimento e em quais etapas elas são utilizadas.
Isso inclui, por exemplo, ferramentas usadas para escrever, revisar, testar ou documentar código.
Quais informações podem ser inseridas nessas ferramentas?
Também é necessário estabelecer limites para os dados utilizados durante o desenvolvimento.
Informações confidenciais, credenciais, dados de clientes e detalhes estratégicos do negócio exigem cuidados específicos.
Como o código gerado é revisado?
Mesmo quando uma ferramenta acelera determinada tarefa, o resultado precisa passar pelos processos de revisão definidos pela equipe.
Assim, a empresa não depende exclusivamente da ferramenta para determinar se determinado código está adequado ao projeto.
Existe rastreabilidade?
Outro ponto importante é conseguir identificar alterações, revisões e responsáveis ao longo do desenvolvimento.
Quanto maior a visibilidade sobre a esteira de desenvolvimento, mais fácil se torna investigar problemas e corrigir desvios.
Contratar uma fábrica de software significa perder o controle?
Não.
Uma fábrica de software pode assumir uma parte relevante da execução sem que a empresa precise abrir mão da visibilidade sobre seu próprio projeto.
O ponto está na forma como o fornecedor estrutura o trabalho.
Quando o desenvolvimento acontece em uma estrutura completamente fechada, o cliente pode depender dos relatórios fornecidos pelo parceiro para entender o que está acontecendo.
Por outro lado, quando o processo é integrado à infraestrutura e às ferramentas utilizadas pela própria empresa, o acompanhamento tende a ser mais direto.
Na Fábrica de Software da REVIIV, o trabalho envolve desde pesquisa, definição de roadmap e backlog até desenvolvimento, integrações e agentes de IA, com a proposta de estruturar e construir produtos de acordo com o contexto do negócio.
Como manter a governança sobre o desenvolvimento?
A governança começa antes mesmo do primeiro código ser escrito.
Primeiramente, a empresa precisa definir quais ferramentas podem ser utilizadas, quais informações podem ser compartilhadas e quais responsabilidades pertencem ao fornecedor.
Depois, esses critérios precisam fazer parte da rotina do projeto.
Isso significa acompanhar o desenvolvimento, estabelecer processos de revisão e manter documentação suficiente para que a organização não dependa exclusivamente do conhecimento acumulado pelo parceiro.
Além disso, é importante revisar periodicamente as práticas adotadas. Afinal, ferramentas e processos de desenvolvimento podem mudar ao longo do projeto.
O que colocar no contrato com o fornecedor?
O contrato é importante, mas não deve ser a única camada de proteção.
Ainda assim, alguns pontos precisam estar claramente definidos, como:
- ferramentas de IA autorizadas;
- regras para utilização de dados;
- proteção da propriedade intelectual;
- responsabilidades sobre o código produzido;
- processos de revisão e aprovação;
- requisitos de segurança;
- documentação do projeto;
- acesso aos repositórios e registros necessários;
- procedimentos para auditorias e verificações.
Dessa maneira, a empresa estabelece expectativas claras desde o início da parceria.
Porém, o mais importante é garantir que aquilo que está previsto no contrato também possa ser verificado na prática.
Como evitar uma “caixa-preta” no desenvolvimento?
O principal problema não é contratar um fornecedor externo. É não conseguir enxergar como o trabalho está sendo realizado.
Uma operação pode ser terceirizada e, ainda assim, permanecer transparente.
Para isso, a empresa precisa manter acesso às informações relevantes do projeto e estabelecer processos que permitam acompanhar as entregas, as alterações e os critérios utilizados durante o desenvolvimento.
Essa preocupação também aparece no debate sobre Shadow AI, quando ferramentas de inteligência artificial são utilizadas sem o conhecimento ou controle adequado da organização.
No caso de fornecedores, o desafio é semelhante: a empresa precisa saber quais ferramentas estão sendo utilizadas e quais controles existem sobre elas.
Auditoria também precisa acompanhar a evolução da IA
As ferramentas utilizadas no desenvolvimento de software estão mudando rapidamente. Portanto, uma política criada hoje pode precisar ser revisada amanhã.
Isso significa que a auditoria não deve ser tratada como uma atividade realizada apenas no início ou no final de um contrato.
Ao contrário, o acompanhamento contínuo ajuda a empresa a identificar mudanças nas ferramentas utilizadas pelo fornecedor e avaliar se elas continuam de acordo com suas regras de segurança e governança.
Esse cuidado é especialmente importante à medida que a IA passa a participar de mais etapas do desenvolvimento. A própria REVIIV aborda esse movimento ao analisar como empresas estão utilizando IA ao longo de diferentes etapas da engenharia de software, e não apenas para gerar código.
Como escolher um fornecedor com mais transparência?
Antes de contratar uma empresa para desenvolver ou manter um software, vale fazer perguntas que vão além de preço, prazo e tecnologia.
Por exemplo:
- Como a IA é utilizada durante o desenvolvimento?
- Quais ferramentas fazem parte do processo?
- Como os dados do cliente são protegidos?
- Quem revisa o código produzido?
- Onde o código fica armazenado?
- Como as alterações são registradas?
- O cliente possui acesso aos repositórios e à documentação?
- Como são tratados problemas de segurança?
- O fornecedor consegue demonstrar, na prática, como seus processos funcionam?
As respostas ajudam a diferenciar um fornecedor que simplesmente promete segurança daquele que possui processos capazes de demonstrá-la.
A auditoria de software protege mais do que o código
Quando uma empresa contrata um parceiro de tecnologia, ela não está apenas terceirizando linhas de código. Está confiando parte de sua operação, seus dados e seu conhecimento técnico a outra organização.
Por isso, a velocidade de desenvolvimento não pode ser analisada isoladamente.
A empresa também precisa considerar segurança, rastreabilidade, propriedade intelectual e capacidade de acompanhar o que acontece durante o projeto.
A inteligência artificial pode tornar o desenvolvimento mais rápido e ampliar a capacidade das equipes. No entanto, esses ganhos precisam acontecer dentro de uma estrutura em que o cliente continue tendo visibilidade sobre sua própria tecnologia.
No fim, uma boa parceria não é aquela em que o fornecedor trabalha como uma caixa-preta. É aquela em que a empresa consegue aproveitar a capacidade externa sem perder o controle sobre o que está sendo construído.
Tags
- #auditoria de software
- #uso de IA por fornecedores
- #segurança de software
- #fornecedores de tecnologia
- #fábrica de software
- #governança de IA
- #segurança da informação
- #desenvolvimento de software
Prefira a REVIIV no Google
Adicione a REVIIV às suas fontes preferidas e veja nosso conteúdo em destaque nas Principais notícias e nas respostas de IA do Google.