O que é Shadow IT? Entenda os riscos e como controlar
Entenda o que é Shadow IT, conheça os principais riscos para as empresas e veja como controlar o uso de ferramentas não autorizadas.
O que é Shadow IT? Entenda os riscos e como controlar
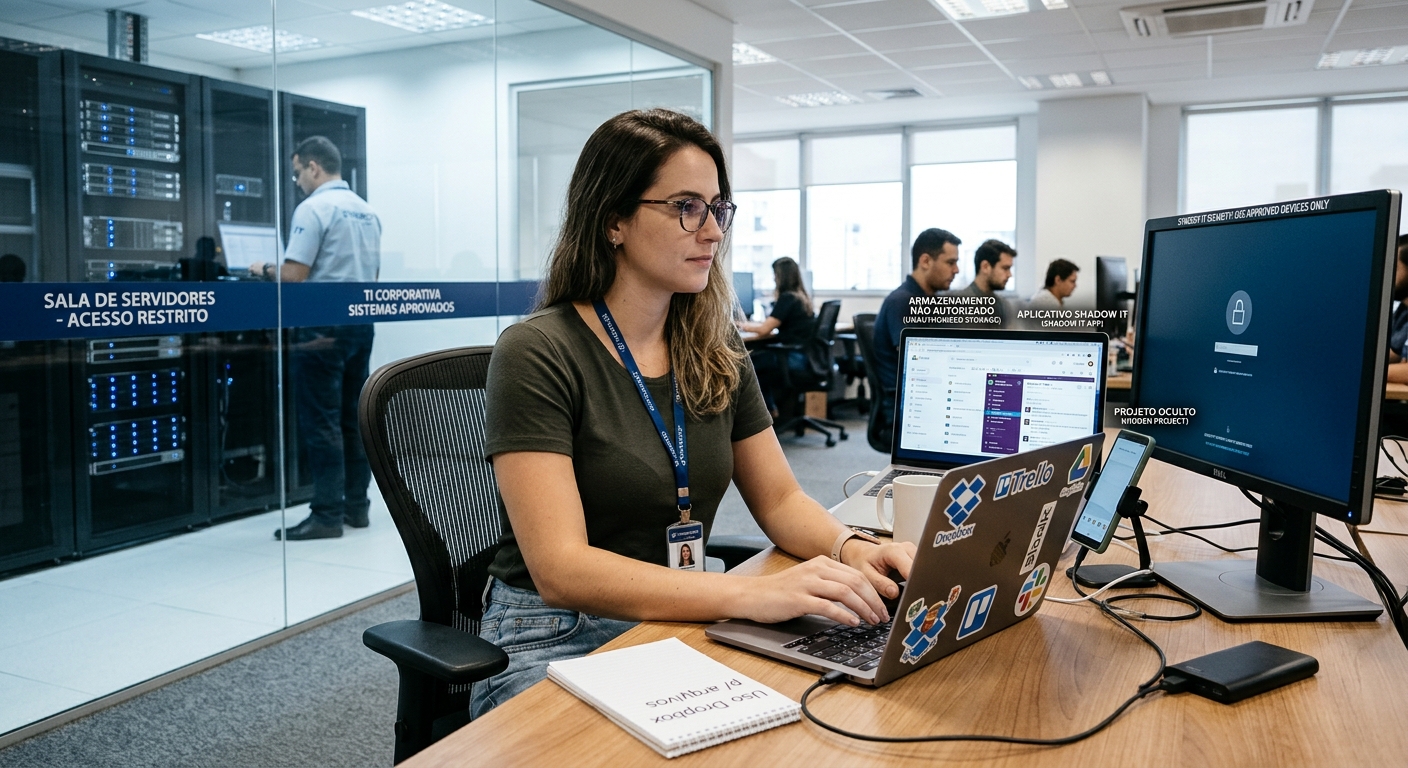
O Shadow IT acontece quando funcionários utilizam softwares, aplicativos, serviços em nuvem ou outros recursos tecnológicos no trabalho sem o conhecimento ou a aprovação da área de Tecnologia da Informação (TI). Embora essa prática muitas vezes surja da necessidade de agilizar tarefas, ela pode dificultar o controle de acessos, a proteção de dados e o gerenciamento dos sistemas corporativos.
Por exemplo, uma equipe pode contratar uma ferramenta online para compartilhar documentos sem consultar a TI. Da mesma forma, um profissional pode utilizar uma conta pessoal em um aplicativo para organizar informações de clientes ou recorrer a uma ferramenta de inteligência artificial que a empresa ainda não avaliou.
Em muitos casos, a intenção é simplesmente facilitar o trabalho. No entanto, quando essas iniciativas acontecem sem critérios de segurança e governança, a organização perde visibilidade sobre como seus dados são armazenados, compartilhados e utilizados.
Neste artigo, você vai entender o que é Shadow IT, por que essa prática acontece, quais riscos ela apresenta e como as empresas podem controlá-la sem prejudicar a produtividade das equipes.
O que é Shadow IT?
Shadow IT, também conhecido como TI invisível ou TI nas sombras, é o uso de tecnologias em atividades profissionais sem o conhecimento, a aprovação ou o gerenciamento formal da equipe de TI responsável pela organização.
O conceito abrange diferentes recursos, como aplicativos, plataformas SaaS, serviços de armazenamento em nuvem, dispositivos, integrações e sistemas desenvolvidos pelas próprias equipes de negócio.
O principal problema não é necessariamente a ferramenta utilizada. Afinal, um aplicativo pode oferecer recursos legítimos e funcionar adequadamente. O risco aparece quando a empresa não consegue avaliar sua segurança, controlar quem tem acesso, identificar quais dados são tratados ou determinar quem responde pelo serviço.
Veja alguns exemplos de Shadow IT no cotidiano corporativo:
- Uma equipe contrata um software de gestão de projetos sem consultar a TI.
- Um funcionário armazena documentos corporativos em uma conta pessoal de nuvem.
- Um departamento cria uma planilha compartilhada que passa a concentrar informações importantes, mas não possui controles adequados de acesso.
- Um profissional conecta uma ferramenta externa ao sistema corporativo sem avaliação de segurança.
- Um colaborador utiliza uma plataforma de inteligência artificial não aprovada para resumir documentos internos.
- Uma equipe cria uma automação por conta própria, sem documentar seu funcionamento ou definir quem fará a manutenção.
Portanto, o Shadow IT não se limita à instalação de programas nos computadores da empresa. Ele também envolve serviços online e soluções que podem ser acessadas diretamente pelo navegador.
Por que o Shadow IT acontece nas empresas?
O Shadow IT nem sempre surge de uma tentativa deliberada de contornar as regras. Muitas vezes, ele aparece quando os profissionais precisam resolver um problema e não encontram uma solução corporativa adequada ou acessível no tempo necessário.
Entre as causas mais comuns, estão:
Falta de ferramentas adequadas
Quando os sistemas disponíveis não atendem às necessidades de uma equipe, os profissionais podem procurar alternativas por conta própria. Uma área que precisa compartilhar arquivos com frequência, por exemplo, pode adotar um serviço externo se a solução oficial for limitada ou difícil de utilizar.
Processos de aprovação demorados
A contratação de novas ferramentas pode envolver etapas de avaliação técnica, segurança, compras e jurídico. Embora esses controles sejam importantes, processos pouco claros ou excessivamente demorados podem incentivar a busca por alternativas não homologadas.
Facilidade para contratar serviços online
Atualmente, muitos aplicativos oferecem cadastro gratuito, períodos de teste e contratação por assinatura. Assim, uma equipe pode começar a utilizar uma solução em poucos minutos, mesmo sem passar pelos procedimentos internos da organização.
Busca por produtividade
Os funcionários também podem recorrer a ferramentas externas porque desejam concluir tarefas com mais rapidez. Isso ocorre, por exemplo, quando alguém utiliza uma ferramenta de IA para resumir documentos, organizar dados ou elaborar uma primeira versão de um relatório.
Falta de orientação sobre segurança
Quando a empresa não esclarece quais ferramentas podem ser utilizadas, quais dados podem ser compartilhados e como solicitar novas soluções, os profissionais precisam tomar decisões sem conhecer todos os riscos envolvidos.
Dessa forma, controlar o Shadow IT exige mais do que restringir aplicativos. Também é necessário compreender por que as equipes recorrem a eles e oferecer alternativas que atendam às necessidades reais do negócio.
Quais são os riscos do Shadow IT?
O Shadow IT pode gerar problemas de segurança, privacidade, custos e continuidade operacional. A gravidade depende da ferramenta utilizada, dos dados envolvidos, das permissões concedidas e da capacidade da empresa de monitorar o ambiente.
1. Vazamento de dados corporativos
Quando funcionários compartilham informações em ferramentas não avaliadas pela empresa, os dados podem ficar sujeitos a controles inadequados de acesso, armazenamento ou transferência.
O risco aumenta quando o conteúdo envolve dados pessoais, informações financeiras, contratos, documentos estratégicos ou código-fonte.
Além disso, a organização pode não saber onde os arquivos estão armazenados, quem consegue acessá-los ou quais condições se aplicam ao tratamento das informações.
Por isso, é importante estabelecer orientações sobre o compartilhamento de informações confidenciais e avaliar as ferramentas utilizadas para processar dados corporativos. A REVIIV também aborda esse tema no artigo sobre segurança de dados na LGPD.
2. Falhas de segurança
Aplicativos e serviços que não passam por uma avaliação técnica podem apresentar configurações inadequadas, permissões excessivas ou vulnerabilidades que a equipe responsável desconhece.
Da mesma forma, integrações criadas sem documentação podem utilizar credenciais compartilhadas ou manter acessos que deveriam ter sido revogados.
Consequentemente, a empresa pode ter mais dificuldade para identificar uma exposição, investigar um incidente e corrigir a falha.
3. Problemas de privacidade e conformidade
O uso de ferramentas externas também pode envolver dados pessoais de clientes, funcionários e fornecedores. Nesses casos, a organização precisa avaliar se o tratamento das informações respeita as regras aplicáveis, incluindo a Lei Geral de Proteção de Dados Pessoais (LGPD), quando pertinente.
A ausência de controle dificulta a identificação das informações compartilhadas, das finalidades de uso e dos responsáveis pelo tratamento.
Portanto, as empresas precisam estabelecer critérios para avaliar os serviços utilizados e garantir que o tratamento dos dados esteja alinhado às suas obrigações legais.
4. Custos e desperdício de recursos
Quando cada equipe contrata suas próprias ferramentas, a empresa pode acabar pagando por soluções com funcionalidades semelhantes ou por licenças que poucos funcionários utilizam.
Além disso, assinaturas contratadas fora do processo oficial podem ficar fora do inventário e do orçamento de tecnologia.
Com o tempo, essa fragmentação dificulta a identificação de gastos desnecessários e a negociação de contratos mais vantajosos.
5. Dependência de ferramentas sem suporte
Uma solução adotada informalmente pode se tornar essencial para uma operação. Entretanto, se não houver documentação, suporte ou um responsável definido, a empresa pode enfrentar dificuldades quando o criador do processo sair da equipe ou o serviço deixar de funcionar.
O mesmo acontece com planilhas e automações que concentram informações importantes sem procedimentos de recuperação ou manutenção.
Assim, o Shadow IT também pode comprometer a continuidade das atividades, mesmo quando não ocorre nenhum incidente de segurança.
Qual é a relação entre Shadow IT e Shadow AI?
Shadow AI é uma forma específica de Shadow IT relacionada ao uso de ferramentas de inteligência artificial sem a aprovação, a supervisão ou as diretrizes necessárias da organização.
A diferença está no tipo de tecnologia envolvida. Enquanto o Shadow IT pode incluir aplicativos de gestão, armazenamento em nuvem e serviços de comunicação, o Shadow AI envolve recursos como assistentes generativos, plataformas de análise, modelos de IA e agentes capazes de executar tarefas.
Por exemplo, imagine que um funcionário utilize uma ferramenta de IA pessoal para resumir um contrato confidencial. Se a empresa não avaliou o serviço nem definiu quais informações podem ser compartilhadas, essa prática pode expor dados corporativos a condições de tratamento que a organização desconhece.
Além disso, algumas ferramentas de IA oferecem integrações com arquivos, e-mails e outros sistemas. Dependendo das permissões concedidas, essas conexões podem ampliar o acesso a informações internas.
Isso não significa que toda utilização de IA fora dos canais oficiais resulte automaticamente em vazamento. Os riscos dependem das configurações do serviço, das condições contratuais, dos dados compartilhados e dos controles disponíveis.
Ainda assim, a organização precisa estabelecer regras claras para orientar os funcionários. Para aprofundar o tema, confira o artigo da REVIIV sobre o que é Shadow AI e quais são os riscos do uso de IA sem governança.
Como identificar o Shadow IT na empresa?
Antes de controlar o Shadow IT, a empresa precisa descobrir quais ferramentas estão em uso e por que foram adotadas. Como parte dessas soluções funciona fora dos processos oficiais, uma única fonte de informação pode não ser suficiente.
Algumas medidas ajudam a ampliar essa visibilidade:
Analisar contratos e despesas
A equipe pode revisar pagamentos, assinaturas e despesas com serviços digitais para identificar ferramentas que não aparecem no inventário oficial de tecnologia.
Essa análise também ajuda a localizar contratações duplicadas e serviços que continuam sendo pagos sem necessidade.
Revisar acessos e integrações
Os registros de autenticação, as permissões concedidas a aplicativos e as conexões com sistemas corporativos podem revelar serviços externos utilizados pelos funcionários.
Entretanto, a análise precisa respeitar as políticas internas e as regras aplicáveis à privacidade e ao monitoramento.
Conversar com as equipes
Perguntar aos funcionários quais ferramentas utilizam e quais dificuldades enfrentam ajuda a descobrir soluções que não aparecem nos registros técnicos.
Além disso, essas conversas revelam oportunidades de melhoria. Se várias equipes adotaram ferramentas semelhantes por conta própria, talvez exista uma necessidade que a estrutura oficial ainda não atende.
Avaliar planilhas e automações paralelas
Planilhas compartilhadas, integrações e fluxos criados fora dos processos de TI também merecem atenção, principalmente quando sustentam atividades importantes ou armazenam dados sensíveis.
O objetivo não é eliminar toda iniciativa individual, mas identificar os recursos que precisam de avaliação, documentação e controles adequados.
Como controlar o Shadow IT sem prejudicar a produtividade?
Uma estratégia eficiente combina visibilidade, critérios de aprovação, segurança e colaboração entre a TI e as áreas de negócio. Em vez de apenas proibir ferramentas, a empresa precisa criar condições para que os funcionários encontrem soluções adequadas com menos atrito.
1. Crie um inventário de ferramentas
Registre os aplicativos, serviços, integrações e outros recursos utilizados na operação. Sempre que possível, inclua informações sobre finalidade, responsável, usuários, dados tratados, custos e nível de risco.
Com esse inventário, a equipe consegue identificar ferramentas redundantes, avaliar dependências e priorizar os recursos que exigem atenção.
2. Defina uma política de uso de tecnologia
Estabeleça quais ferramentas podem ser utilizadas, quais dados podem ser compartilhados e quais situações exigem autorização prévia.
As regras devem ser objetivas e acessíveis aos funcionários. Além disso, precisam explicar como solicitar a avaliação de uma nova ferramenta e quais informações são necessárias para essa análise.
Se a organização utiliza inteligência artificial, também é importante definir diretrizes específicas para essa tecnologia. A política deve esclarecer quais ferramentas estão autorizadas, que tipos de informação podem ser inseridos nelas e quando a aprovação de um profissional é necessária.
3. Simplifique a aprovação de novas ferramentas
Um processo de aprovação claro permite que as equipes apresentem suas necessidades e recebam respostas em um prazo conhecido.
Para isso, a empresa pode criar um canal de solicitação, estabelecer critérios de avaliação e definir responsáveis por cada etapa. Quando possível, também pode oferecer um catálogo de ferramentas já aprovadas.
Dessa maneira, os funcionários encontram alternativas adequadas sem precisar contornar os procedimentos internos.
4. Estabeleça controles de acesso
A empresa deve conceder apenas as permissões necessárias para cada função e revisar esses acessos periodicamente.
Além disso, é importante remover permissões quando um funcionário muda de área ou deixa a organização. Nos serviços corporativos, controles como autenticação multifator e gestão centralizada de identidades podem ajudar a reduzir riscos, conforme as necessidades e a arquitetura da empresa.
5. Oriente os funcionários
A conscientização precisa explicar situações concretas, como o compartilhamento de documentos em contas pessoais, a contratação de aplicativos e o envio de informações confidenciais para ferramentas de IA.
Também é importante mostrar quais alternativas estão disponíveis e como pedir ajuda. Afinal, os funcionários tendem a seguir melhor as orientações quando compreendem os motivos das regras e conseguem realizar suas tarefas sem obstáculos desnecessários.
6. Monitore e revise as soluções
O controle do Shadow IT não termina quando a empresa identifica as ferramentas existentes. Novos serviços podem ser adotados, usuários podem mudar de função e permissões podem se acumular.
Por isso, a organização deve revisar o inventário, acompanhar os acessos e reavaliar as soluções conforme o risco e a necessidade do negócio.
Quando uma ferramenta não aprovada é identificada, a resposta pode variar: homologá-la, restringir seu uso, migrar os dados ou substituí-la por outra solução. A decisão deve considerar o risco real e a importância da ferramenta para a operação.
Shadow IT deve ser eliminado ou gerenciado?
Nem toda ferramenta adotada fora do processo oficial precisa ser descartada. Em alguns casos, ela resolve uma necessidade legítima e pode ser incorporada ao ambiente corporativo após uma avaliação adequada.
Por outro lado, soluções que apresentam riscos incompatíveis com a política da empresa, não oferecem controles suficientes ou não atendem às exigências aplicáveis podem precisar ser restringidas ou substituídas.
A decisão deve considerar fatores como segurança, privacidade, custo, continuidade operacional e valor para o negócio.
Além disso, o Shadow IT pode revelar problemas nos próprios processos de TI. Quando várias equipes recorrem às mesmas alternativas, vale investigar se faltam ferramentas adequadas, se a aprovação demora demais ou se as regras internas não estão suficientemente claras.
Assim, gerenciar o Shadow IT não significa bloquear toda inovação. Significa tornar o uso da tecnologia visível, avaliar os riscos e permitir que as equipes trabalhem com soluções compatíveis com as necessidades e os controles da organização.
Conclusão
O Shadow IT ocorre quando ferramentas e serviços tecnológicos são utilizados no trabalho sem a devida visibilidade ou aprovação da área de TI. Embora muitas iniciativas surjam da busca por produtividade, elas podem dificultar a proteção de dados, o controle de acessos, a gestão de custos e a continuidade das operações.
Por isso, as empresas precisam identificar as ferramentas em uso, entender por que foram adotadas e estabelecer critérios claros para sua avaliação. Ao mesmo tempo, devem oferecer alternativas adequadas e simplificar os processos de aprovação.
Com inventário, políticas objetivas, controles de acesso e orientação aos funcionários, é possível reduzir os riscos sem transformar a segurança em um obstáculo para o trabalho.
O objetivo, portanto, não é impedir que as equipes encontrem maneiras melhores de realizar suas atividades. É garantir que a inovação aconteça com visibilidade, responsabilidade e segurança.
Tags
- #Shadow IT
- #segurança da informação
- #governança de TI
- #segurança de dados
- #Shadow AI
- #tecnologia nas empresas
- #cibersegurança
Prefira a REVIIV no Google
Adicione a REVIIV às suas fontes preferidas e veja nosso conteúdo em destaque nas Principais notícias e nas respostas de IA do Google.